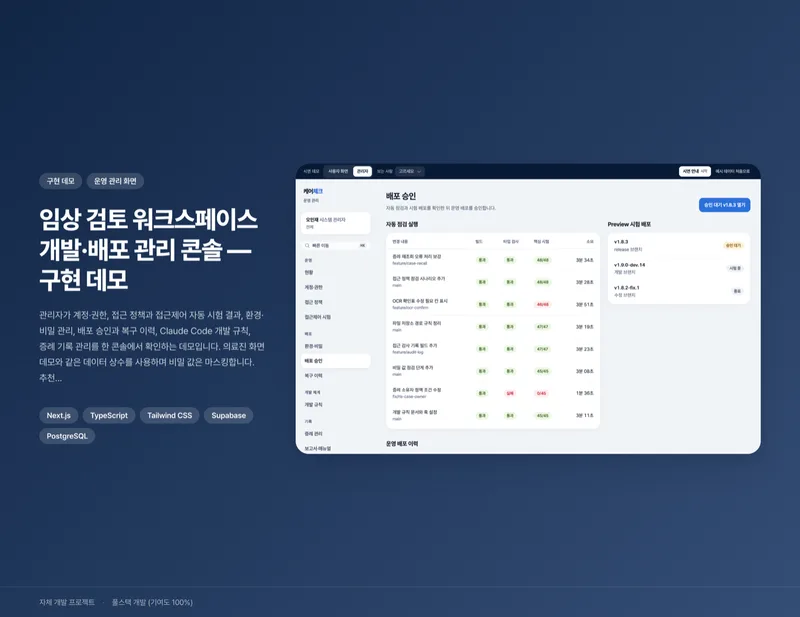
임상 검토 워크스페이스 개발·배포 관리 콘솔
관리자가 계정·권한, 접근 정책과 접근제어 자동 시험 결과, 환경·비밀 관리, 배포 승인과 복구 이력, Claude Code 개발 규칙, 증례 기록 관리를 한 콘솔에서 확인하는 프로젝트입니다.
프로젝트 개요
관리자가 계정·권한, 접근 정책과 접근제어 자동 시험 결과, 환경·비밀 관리, 배포 승인과 복구 이력, Claude Code 개발 규칙, 증례 기록 관리를 한 콘솔에서 확인하는 프로젝트입니다. 의료진 화면 데모와 같은 데이터 상수를 사용하며 비밀 값은 마스킹합니다. 추천 알고리즘은 변경 금지 보호 영역으로 규칙과 훅에 등록해 승인 없는 수정과 배포를 막는 구조를 보여 드립니다.
작업 범위
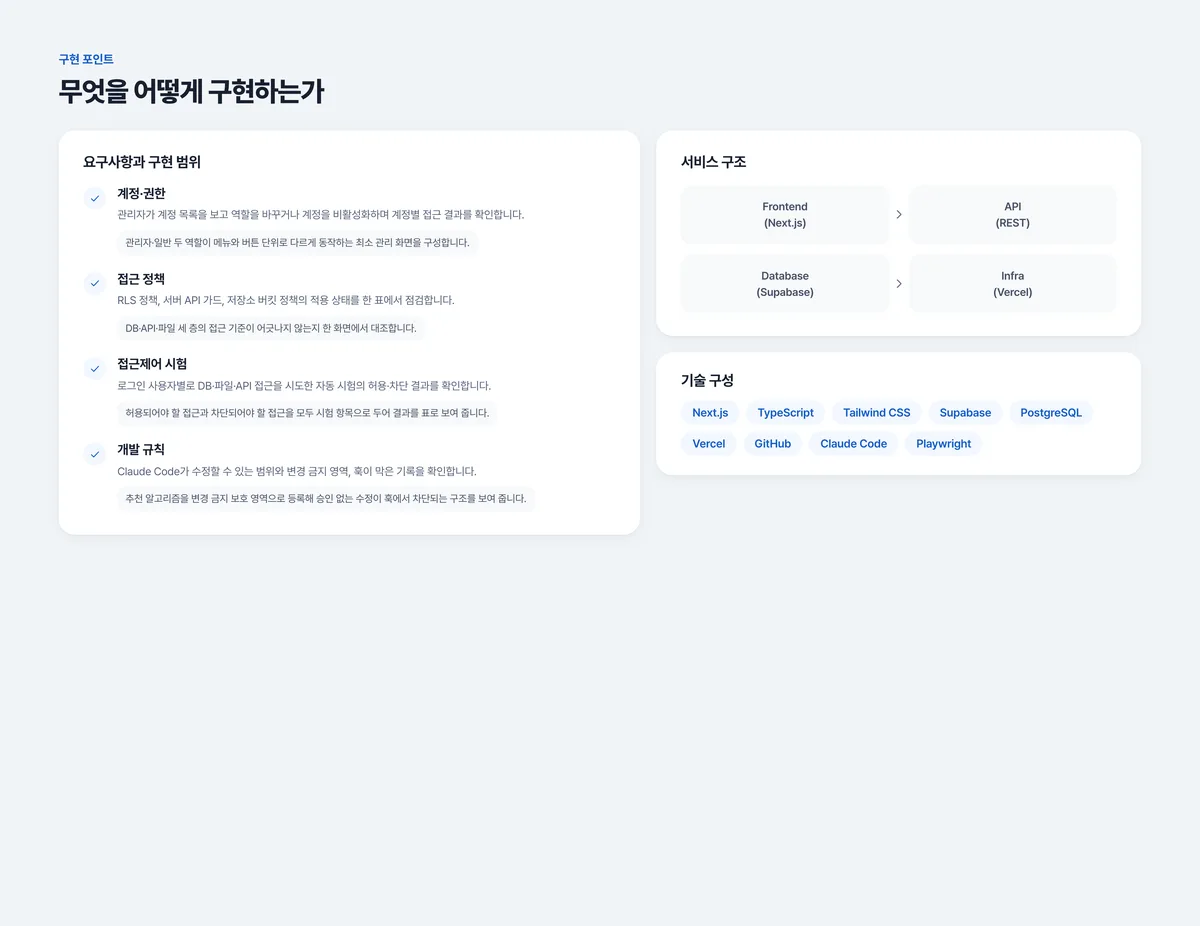
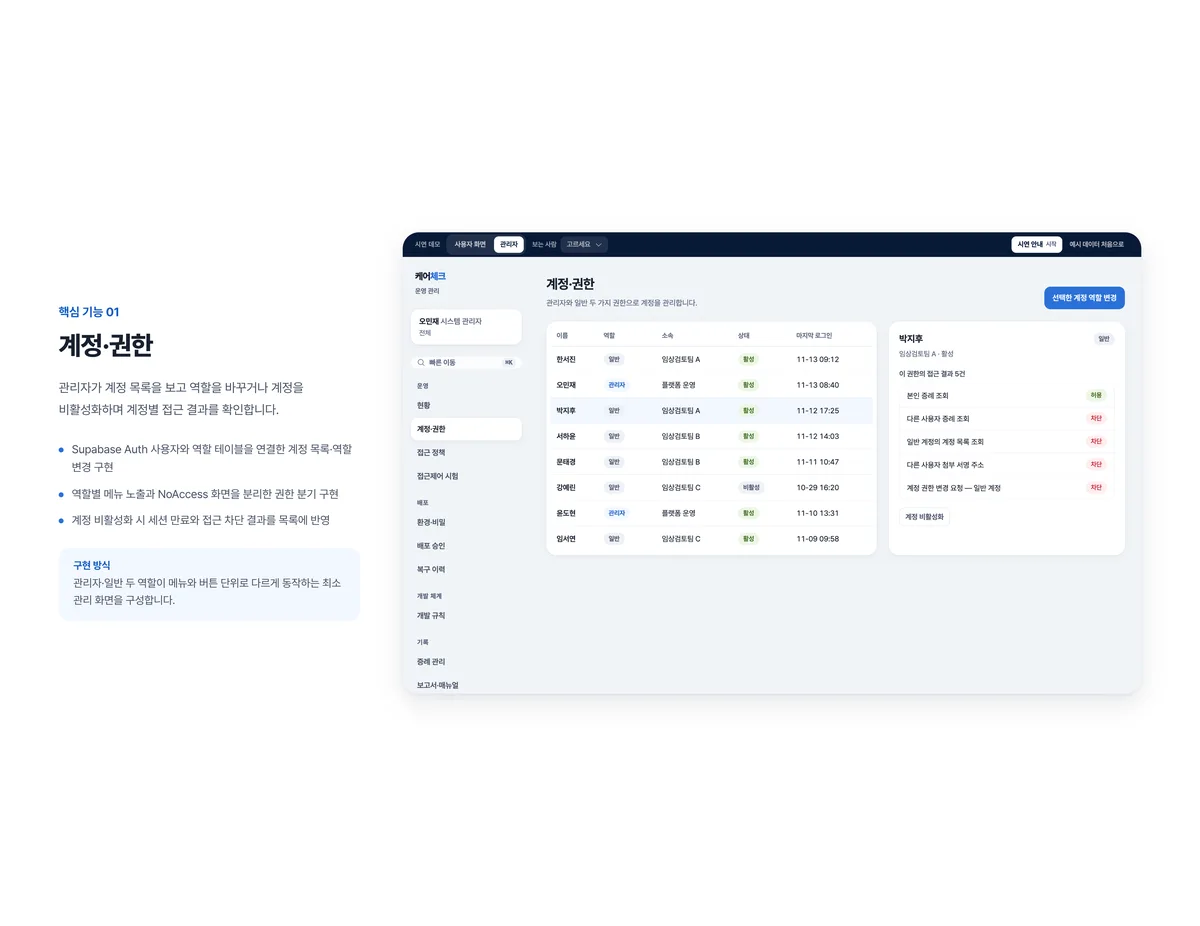
- 계정·권한: 관리자가 계정 목록을 보고 역할을 바꾸거나 계정을 비활성화하며 계정별 접근 결과를 확인합니다
- 접근 정책: RLS 정책, 서버 API 가드, 저장소 버킷 정책의 적용 상태를 한 표에서 점검합니다
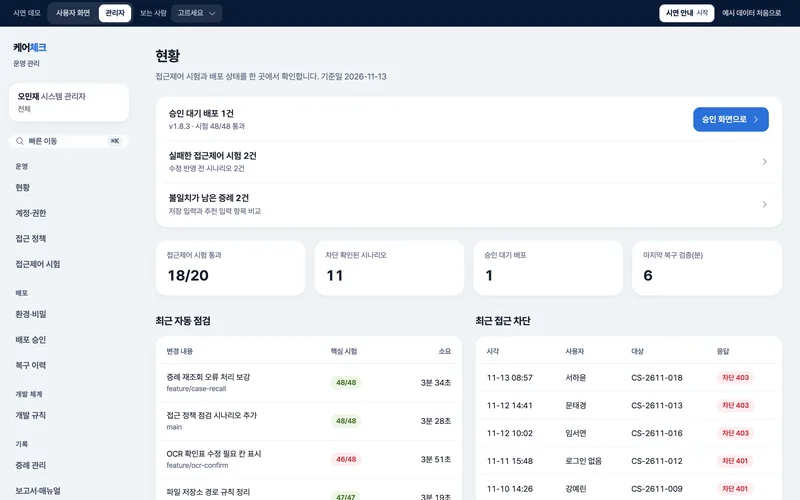
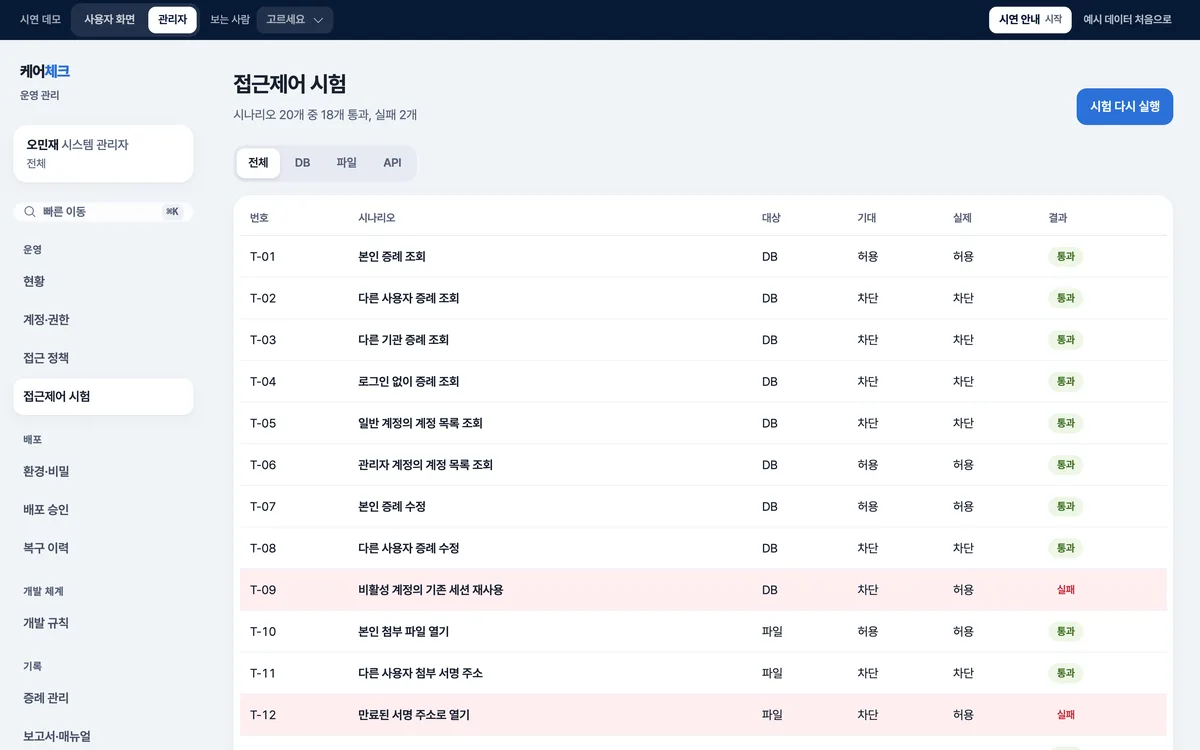
- 접근제어 시험: 로그인 사용자별로 DB·파일·API 접근을 시도한 자동 시험의 허용·차단 결과를 확인합니다
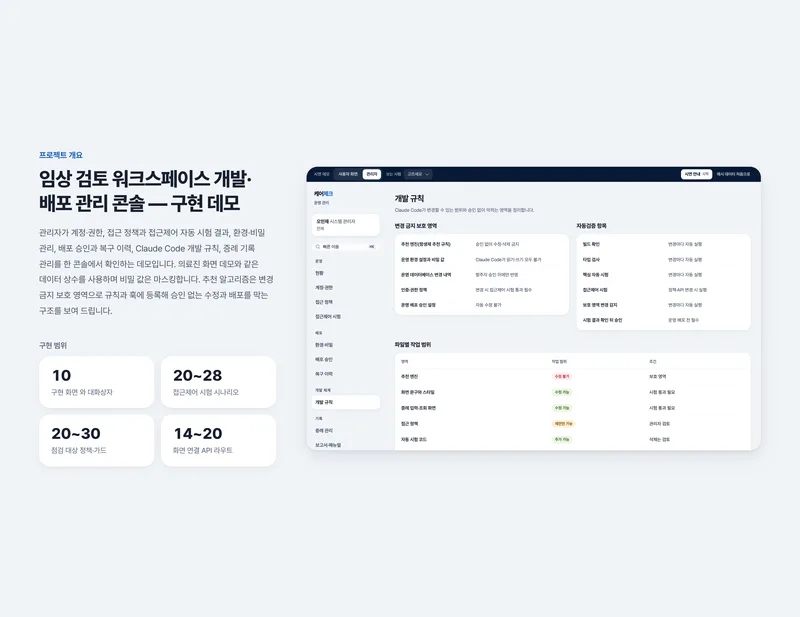
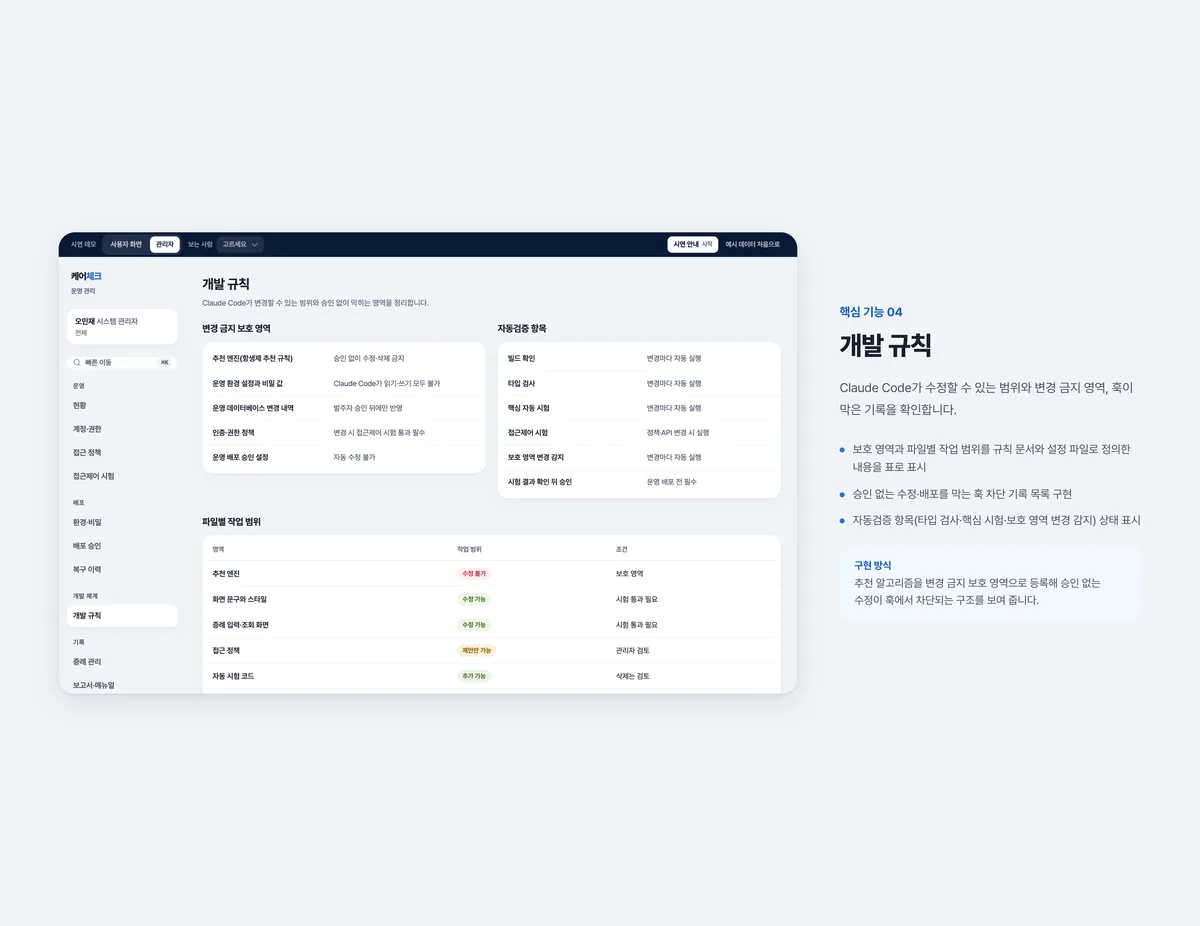
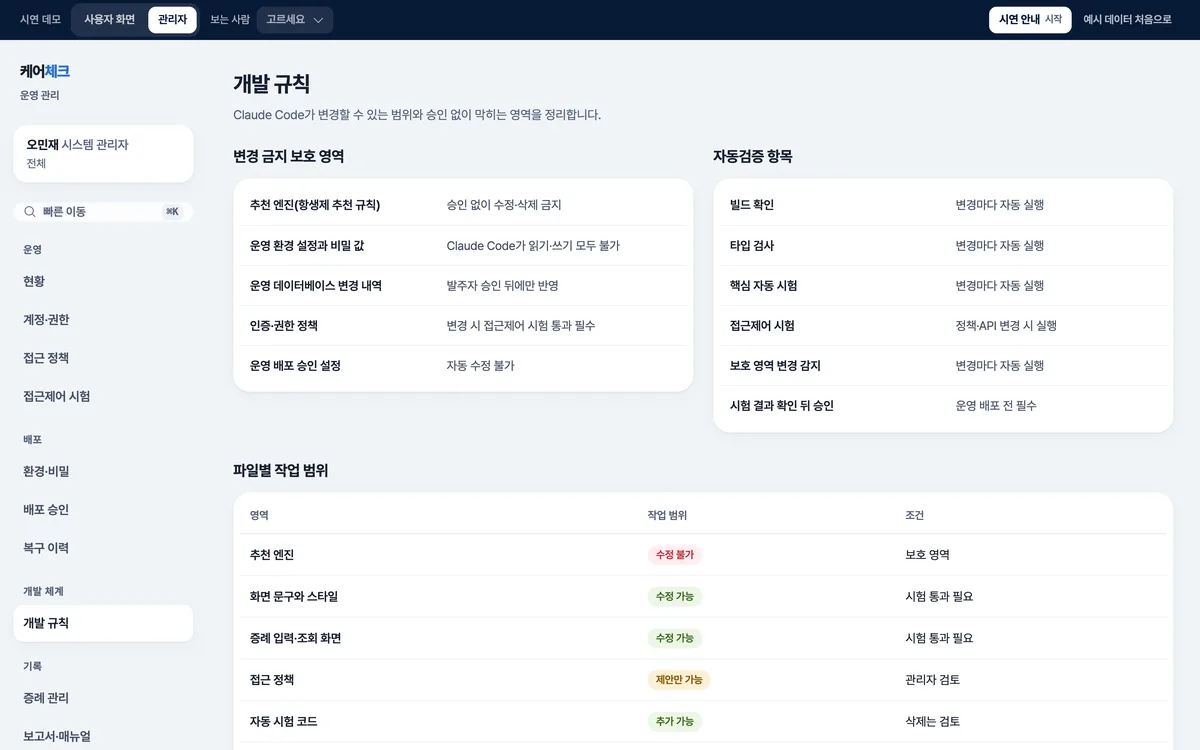
- 개발 규칙: Claude Code가 수정할 수 있는 범위와 변경 금지 영역, 훅이 막은 기록을 확인합니다
주요 업무
- 계정·권한 화면: 역할 변경 대화상자와 선택 계정의 증례 접근 허용·차단 결과 목록을 함께 구성합니다
- 접근 정책 화면: 정책 목록과 API 라우트별 가드 적용 여부, 접근 감사 기록 탭을 같은 화면에 둡니다
- 접근제어 시험 화면: 시나리오 20행의 기대 결과와 실제 결과를 비교하고 실패 상세를 대화상자로 엽니다
- 개발 규칙 화면: 추천 엔진과 운영 설정을 보호 영역으로 두고 파일별 작업 범위와 훅 차단 기록을 표로 구성합니다
프로젝트 핵심 과제
기존 정책 위에 정책을 더할 때 정상 조회가 막히지 않
정책별 허용 시험을 먼저 구성할 필요가 있습니다
운영 환경 비밀 값은 화면과 로그 어디에도 남지 않
마스킹 경계와 로그 필터를 함께 설계해야 합니다
발주자 소유 계정에서 권한 초대와 변수 등록이 필요해 협조 절차와 확인 화면을 함께 마련할 계획입니다
훅이 정상 작업까지 막지 않
보호 영역 범위를 파일 단위로 좁게 정의할 필요가 있습니다
핵심 기능 상세
계정·권한
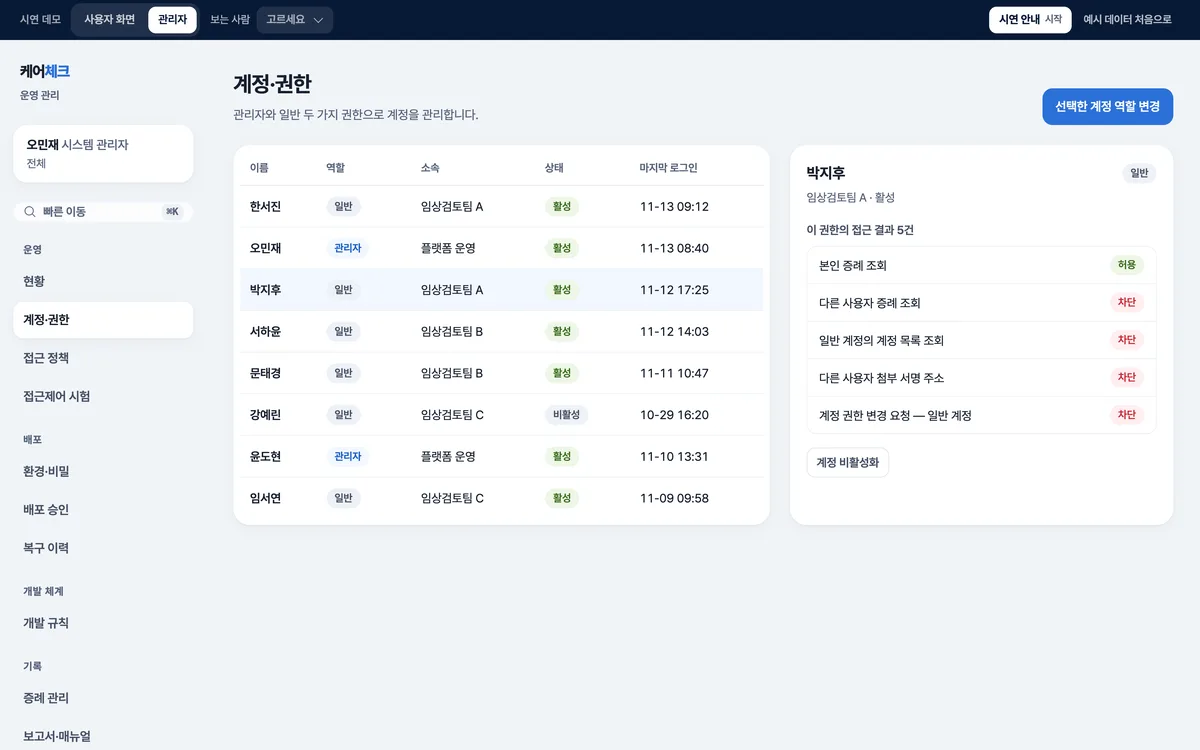
관리자가 계정 목록을 보고 역할을 바꾸거나 계정을 비활성화하며 계정별 접근 결과를 확인합니다. 역할 변경 대화상자와 선택 계정의 증례 접근 허용·차단 결과 목록을 함께 구성합니다.
- Supabase Auth 사용자와 역할 테이블을 연결한 계정 목록·역할 변경 구현
- 역할별 메뉴 노출과 NoAccess 화면을 분리한 권한 분기 구현
- 계정 비활성화 시 세션 만료와 접근 차단 결과를 목록에 반영
관리자·일반 두 역할이 메뉴와 버튼 단위로 다르게 동작하는 최소 관리 화면을 구성합니다.
접근 정책
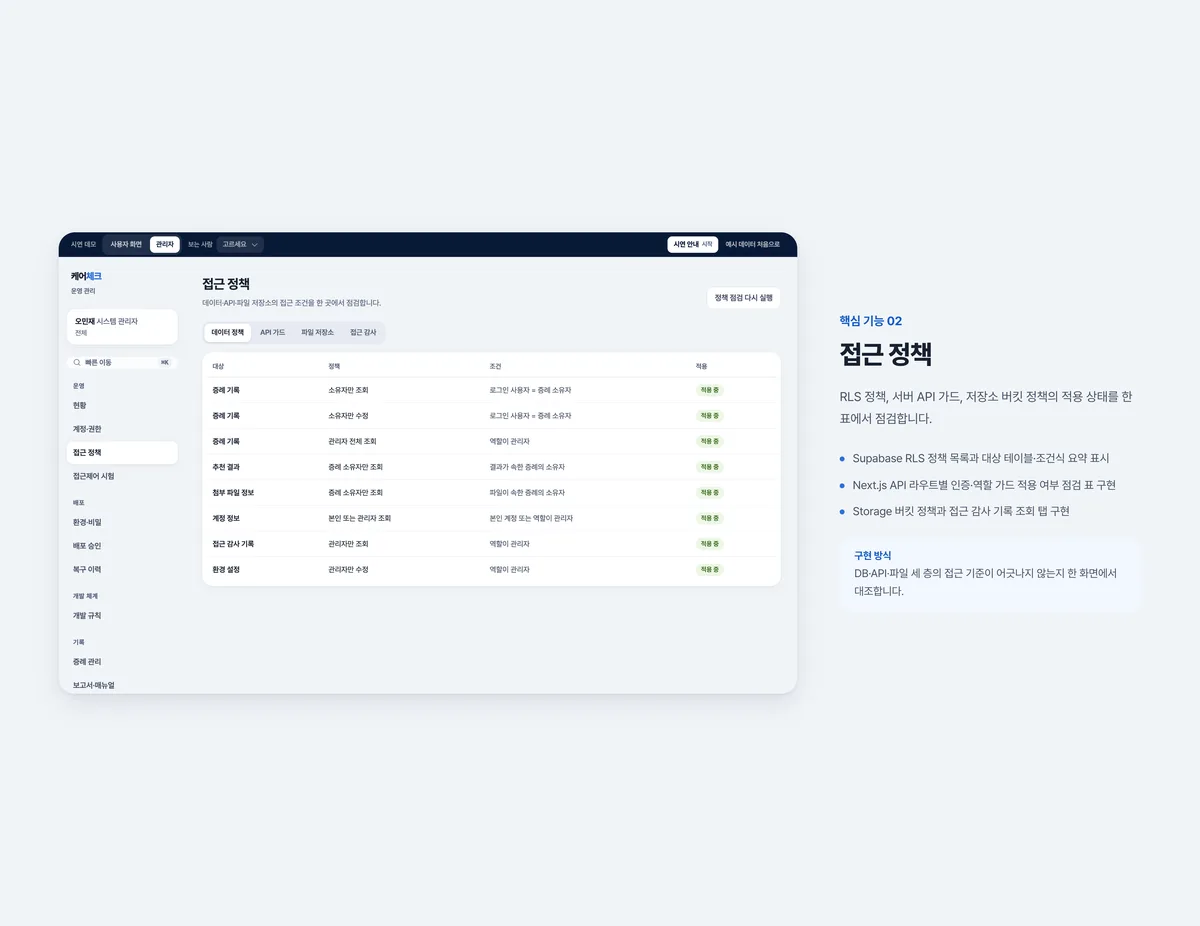
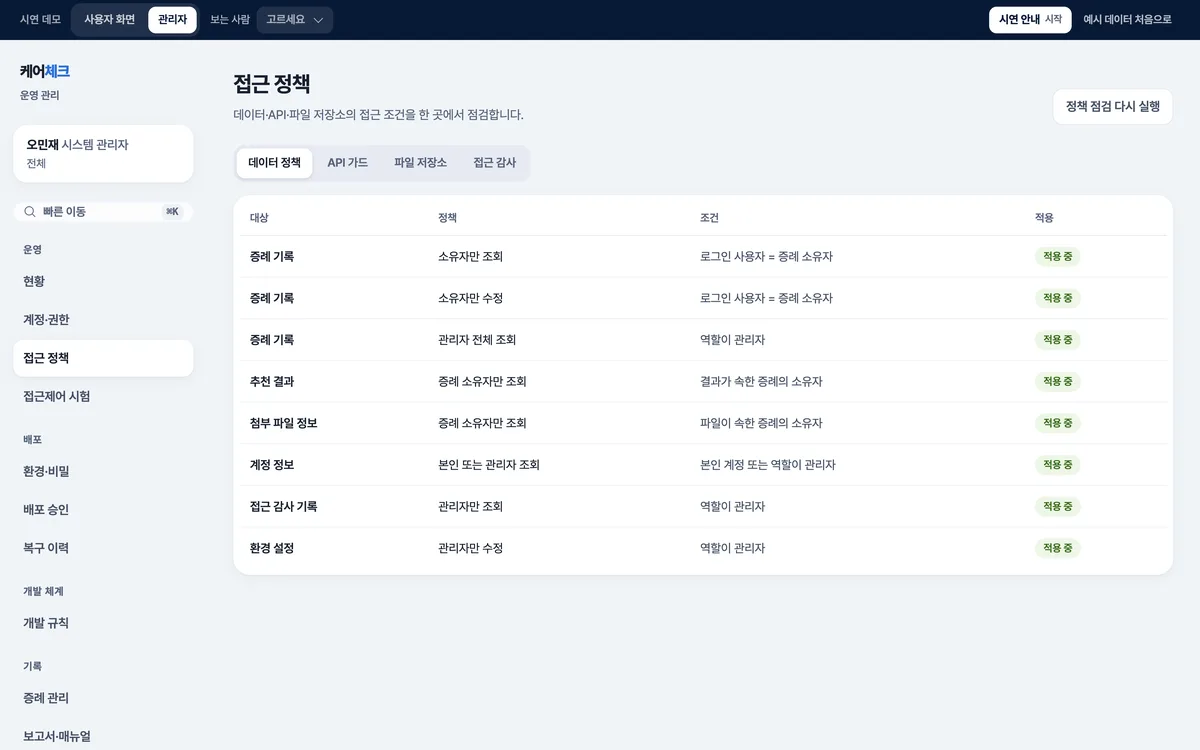
RLS 정책, 서버 API 가드, 저장소 버킷 정책의 적용 상태를 한 표에서 점검합니다. 정책 목록과 API 라우트별 가드 적용 여부, 접근 감사 기록 탭을 같은 화면에 둡니다.
- Supabase RLS 정책 목록과 대상 테이블·조건식 요약 표시
- Next.js API 라우트별 인증·역할 가드 적용 여부 점검 표 구현
- Storage 버킷 정책과 접근 감사 기록 조회 탭 구현
DB·API·파일 세 층의 접근 기준이 어긋나지 않는지 한 화면에서 대조합니다.
접근제어 시험
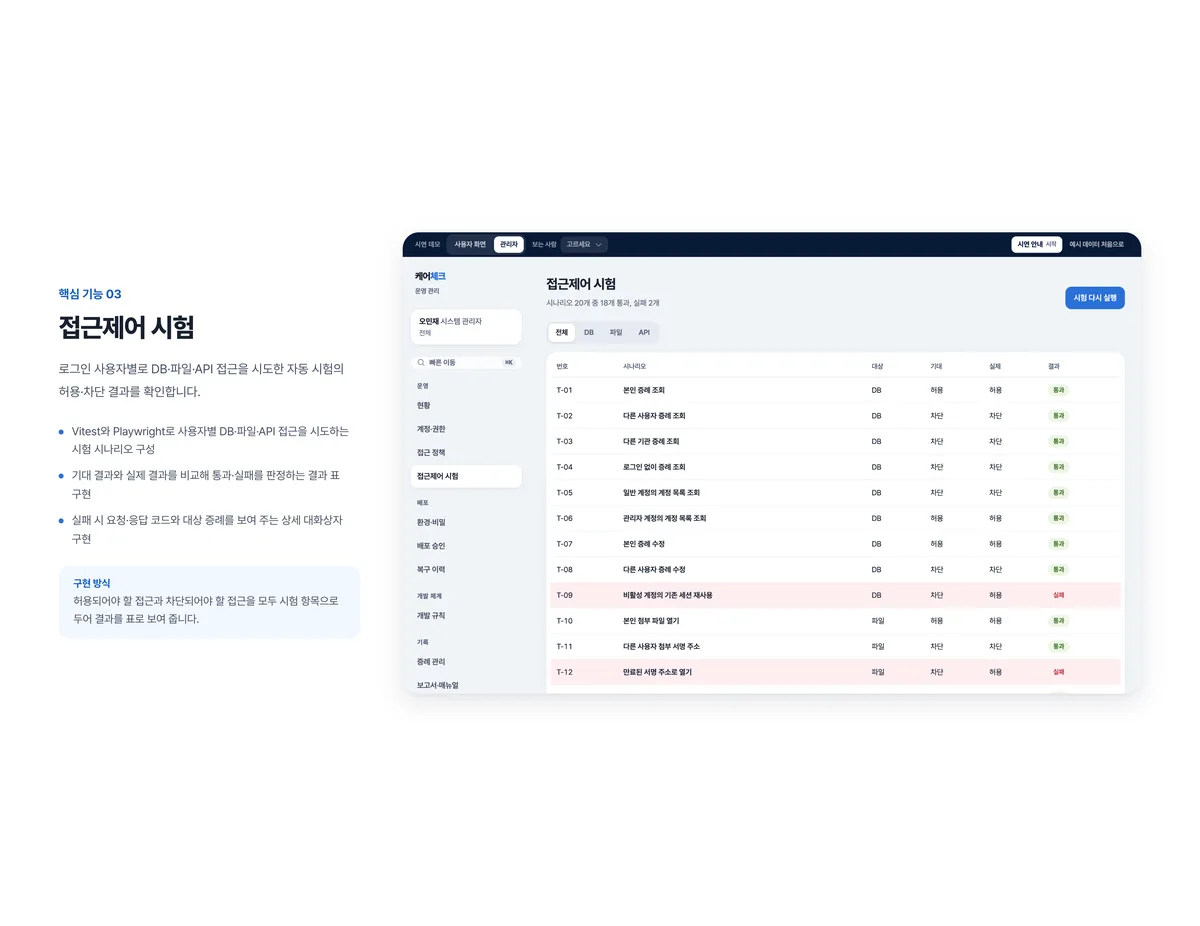
로그인 사용자별로 DB·파일·API 접근을 시도한 자동 시험의 허용·차단 결과를 확인합니다. 시나리오 20행의 기대 결과와 실제 결과를 비교하고 실패 상세를 대화상자로 엽니다.
- Vitest와 Playwright로 사용자별 DB·파일·API 접근을 시도하는 시험 시나리오 구성
- 기대 결과와 실제 결과를 비교해 통과·실패를 판정하는 결과 표 구현
- 실패 시 요청·응답 코드와 대상 증례를 보여 주는 상세 대화상자 구현
허용되어야 할 접근과 차단되어야 할 접근을 모두 시험 항목으로 두어 결과를 표로 보여 줍니다.
개발 규칙
Claude Code가 수정할 수 있는 범위와 변경 금지 영역, 훅이 막은 기록을 확인합니다. 추천 엔진과 운영 설정을 보호 영역으로 두고 파일별 작업 범위와 훅 차단 기록을 표로 구성합니다.
- 보호 영역과 파일별 작업 범위를 규칙 문서와 설정 파일로 정의한 내용을 표로 표시
- 승인 없는 수정·배포를 막는 훅 차단 기록 목록 구현
- 자동검증 항목(타입 검사·핵심 시험·보호 영역 변경 감지) 상태 표시
추천 알고리즘을 변경 금지 보호 영역으로 등록해 승인 없는 수정이 훅에서 차단되는 구조를 보여 줍니다.
프로젝트 진행 단계
정책·가드 점검 체계 구성 · 2026.11
RLS 정책, API 가드, 버킷 정책 목록화와 점검 표 구성
접근제어 시험 세트 구현 · 2026.11
Vitest·Playwright로 사용자별 DB·파일·API 허용·차단 시나리오 구현
환경 분리·배포 승인 구성 · 2026.11
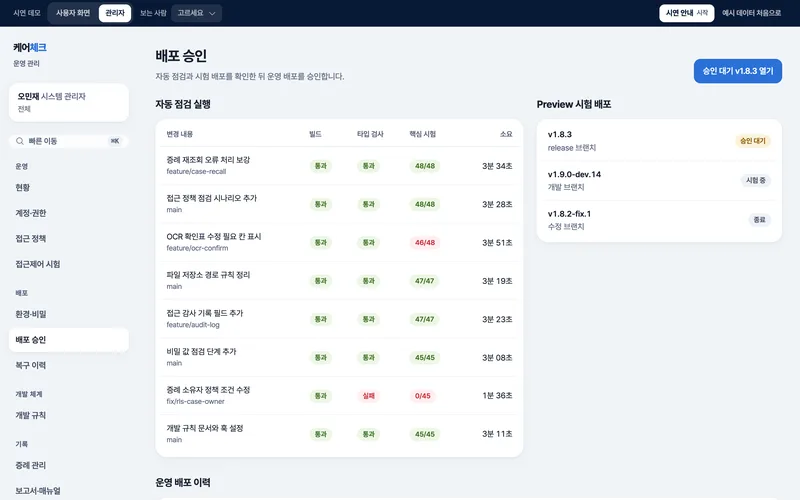
환경별 변수 세트, Actions 점검, Preview 배포와 운영 배포 승인 흐름 구성
개발 규칙·훅·복구 검증과 매뉴얼 정비 · 2026.11
보호 영역 규칙, 훅 설정, 이전 버전 복구 검증 기록과 실습 매뉴얼 작성
개발 결과
기술적 주안점
- 관리자·일반 두 역할이 메뉴와 버튼 단위로 다르게 동작하는 최소 관리 화면을 구성합니다
- DB·API·파일 세 층의 접근 기준이 어긋나지 않는지 한 화면에서 대조합니다
- 허용되어야 할 접근과 차단되어야 할 접근을 모두 시험 항목으로 두어 결과를 표로 보여 줍니다